Terbuka untuk proyek baru
Saya membuat aplikasi web yang benar-benar dipakai sehari-hari.
Ridwan Yahya, web developer. Saya membantu organisasi merapikan proses yang ribet, seperti file Excel yang tercecer, rekap manual, atau data yang sulit dipercaya, menjadi sistem yang rapi dan dipakai tim setiap hari.
Karya pilihan
Semuanya sudah dipakai sungguhanSitus aslinya milik klien dan berisi data internal, jadi sengaja tidak saya tautkan. Sebagai gantinya, tiap proyek punya demo interaktif berisi data contoh dengan sistem yang sama persis.
Tim desain menerima ribuan pesanan (banner, video, konten media sosial) dari cabang di seluruh Indonesia. Dulu koordinasinya lewat chat dan jejaknya sering hilang. Sekarang tiap pesanan ada di papan kanban yang diperbarui seketika, lengkap dengan brief, arsip aset, komentar, notifikasi, dan penanggung jawab yang jelas.
Setiap aksi penting dicatat langsung oleh database, jadi riwayatnya tidak bisa dipalsukan atau dihapus diam-diam.
±2.000 order/tahun · multi-cabang nasionaldemo@ridwamovic.uk
·
ginhez-Danxed-vabwe6
Rapat menghasilkan keputusan, lalu keputusan itu menguap. Aplikasi ini mengubah notulen menjadi daftar tugas, lengkap dengan penanggung jawab dan tenggatnya. Daftarnya bisa langsung ditempel dari dokumen rapat, lalu digeser di papan sampai selesai.
Status hanya bisa diubah oleh penanggung jawabnya atau admin, dan setiap perubahan masuk ke jejak audit yang tidak bisa disunting. Dasbornya juga menghitung berapa lama tugas dikerjakan, tidak hanya berapa yang selesai.
Papan & daftar · notifikasi tenggat · jejak auditRatusan kotak donasi tersebar di masjid, warung, dan toko. Aplikasi ini mencatat lokasi, jadwal penarikan, dan nominal tiap kotak, lalu memberi tanda otomatis kalau ada kotak yang terlambat ditarik.
Petugas lapangan cukup memakai HP, dan laporannya bisa diunduh sebagai Excel atau PDF.
4 wilayah · nyaman di HP · ekspor Excel/PDFWebsite untuk seorang peneliti: publikasi jurnal dengan metadata akademik yang benar sehingga terindeks Google Scholar, artikel, dan halaman profil. Semua isinya dikelola sendiri oleh klien lewat panel admin, tanpa perlu menyentuh kode.
SEO teknisnya digarap serius: sitemap, canonical, dan struktur halaman yang membuat tulisan mudah ditemukan di Google.
Domain custom · CMS admin · SEO teknisPixel Meta cenderung mengklaim hasil yang lebih besar dari kenyataan. Aplikasi ini membaca file laporan iklan dan data donasi, lalu menampilkan dua angka berdampingan: ROAS menurut Meta, dan ROAS dari donasi yang benar-benar masuk.
Keputusan menaikkan atau menurunkan anggaran iklan jadi didasarkan pada uang yang sudah masuk, bukan klaim platform. Laporannya tersimpan di server, sehingga atasan bisa membukanya dari perangkat masing-masing.
Dua versi ROAS · analitik kampanye donasiAkun iklannya tersebar di banyak Business Manager, terlalu banyak untuk dipantau satu per satu. Dasbor ini mengambil data langsung dari Meta setiap kali dibuka, tanpa database dan tanpa rekap manual. Iklan yang mulai “lelah” sudah ditandai sebelum performanya turun.
Tim jadi punya waktu menyiapkan materi pengganti, tidak panik setelah angkanya jatuh.
26+ akun iklan · data terbaru setiap dibukaPerjalanan saya
Saya pertama kali menyentuh kode tahun 2011: belajar dari kode orang lain, mengutak-atik template dan widget Blogger. Waktu itu berhenti di situ, karena membuat aplikasi utuh masih terlalu jauh dari jangkauan saya.
Sejak 2019 saya bekerja di pemasaran digital sebuah lembaga sosial nasional. Sejak November 2022 saya mengelola sekitar Rp1,09 miliar belanja iklan Meta (angka dari Meta Ads Manager). Dari sisi itu saya tahu rasanya butuh laporan yang angkanya bisa dipercaya, dan itulah yang saya jaga di sistem-sistem di atas.
Lihat tampilan angkanya dari Meta
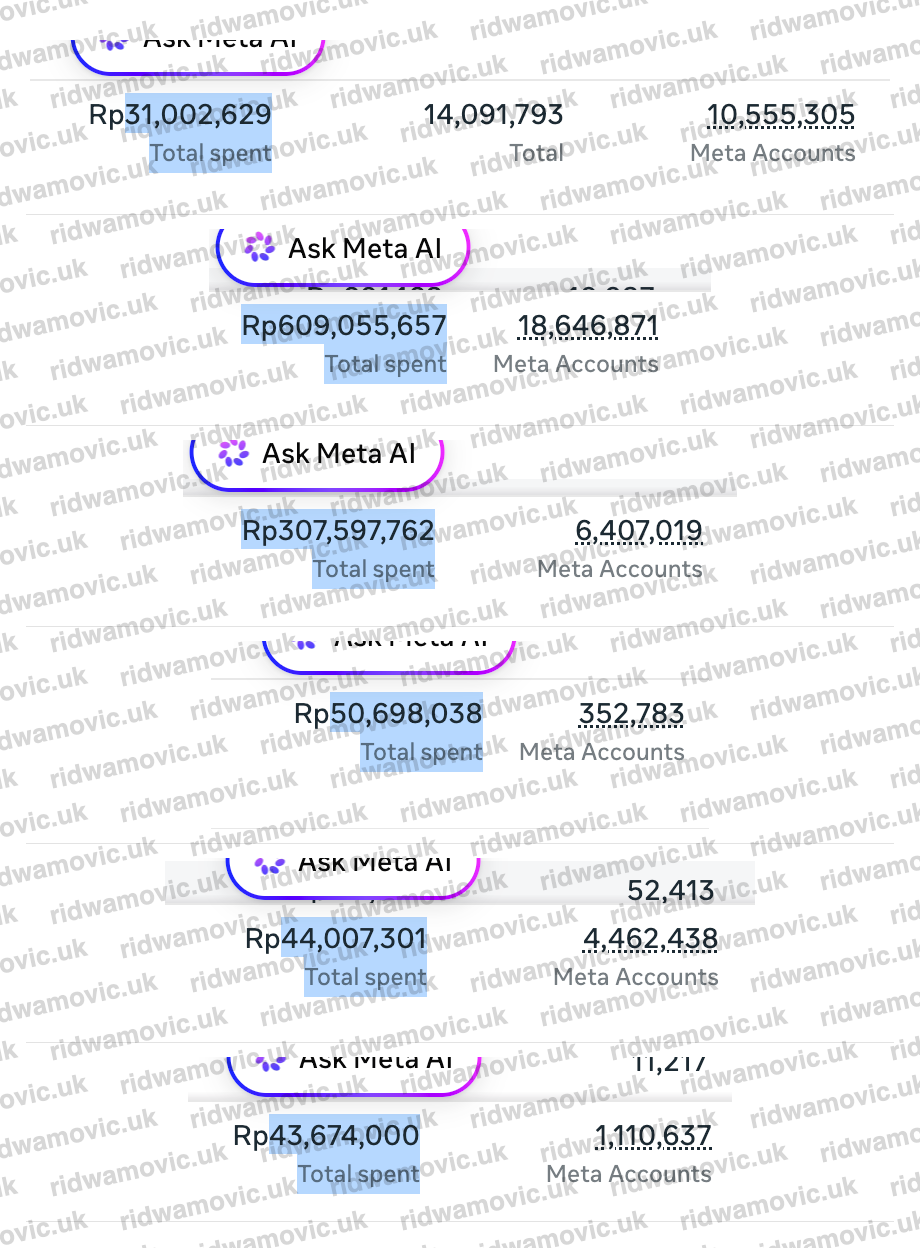
Tahun ini yang berubah alatnya. Dengan bantuan AI, aplikasi utuh yang dulu mustahil saya buat sendiri sekarang bisa saya kerjakan. Tapi keputusan yang paling menentukan tetap di tangan saya: arsitekturnya, memahami masalah klien sampai ke akarnya, dan memastikan sistemnya terus dipakai setelah selesai.
Enam sistem di atas lahir dengan cara itu, dan semuanya dipakai sungguhan.
Prinsip kerja saya
Angka yang jujur
Setiap angka di layar harus bisa ditelusuri asalnya. Kalau ada dua versi kebenaran, misalnya klaim platform dan uang yang sudah masuk, saya tampilkan keduanya, tidak hanya yang kelihatan bagus.
Mudah dipakai
Yang memakai sistem saya bukan orang IT. Kalau harus dilatih lama dulu, berarti desain saya yang salah. Sistem yang baik sudah jelas sejak pertama kali dibuka.
Siap dipakai sungguhan
Keamanan akses, cadangan data, dan jejak audit saya kerjakan sejak awal, jadi tidak perlu ditambal setelah ada kejadian. Rinciannya ada di bawah.
Pengaman di balik layar
Hak akses dijaga langsung oleh database
Setiap tabel punya aturan siapa boleh membaca dan mengubah apa, dan aturan itu dijaga oleh database-nya sendiri. Jadi kalaupun ada yang mencoba mengambil data tanpa lewat aplikasi, aturannya tetap berlaku. Menyembunyikan tombol saja tidak cukup.
Jejak audit yang tidak bisa dihapus diam-diam
Pencatatan dilakukan oleh database, bukan aplikasinya, jadi tidak bisa dilewati. Nama pelaku diambil dari akun yang sedang login, bukan dari data kiriman yang bisa dipalsukan.
380 kasus uji otomatis
Di dua sistem, pengujiannya berjalan sendiri setiap kali kode berubah, termasuk menjalankan alur lengkapnya di browser sungguhan, persis seperti pengguna.
Cadangan yang selalu diuji
Cara pencadangan disesuaikan dengan kebutuhan dan anggaran tiap klien. Cadangannya disimpan 90 hari, dan di sistem yang datanya paling sering berubah, setiap cadangan diuji sampai terbukti bisa dipulihkan. Cadangan yang tidak pernah dicoba belum tentu bisa dipakai saat dibutuhkan. Perubahan kode juga diperiksa otomatis, kalau-kalau ada kunci atau kata sandi yang ikut tersimpan.
Tidak ada yang naik ke produksi sebelum terbukti
Setiap perubahan dikerjakan di salinan terpisah, dibuka di alamat pratinjau, dan dibuktikan berjalan dulu, baru dinaikkan. Perubahan database diuji lebih dulu dengan transaksi yang sengaja dibatalkan, sehingga bisa dicoba pada data asli tanpa meninggalkan bekas.
Contohnya rilis keamanan Node.js dan PHP pada 21 Oktober 2026, yang memuat celah eksekusi kode dari jarak jauh. Sehari sesudahnya saya periksa versi yang sedang berjalan di proyek yang saya pegang lewat log build, tanpa mengasumsikan sudah aman. Dari pemeriksaan itu ketahuan satu proyek memakai Next.js versi yang termasuk terdampak celah baru, lalu saya naikkan lewat pratinjau sebelum ke produksi.
Hak akses dan jejak audit di atas juga saya tulis ulang sebagai contoh kode terbuka, lengkap dengan tes yang sengaja dirusak 18 cara untuk membuktikan tesnya memang menangkap kesalahan. Lihat kodenya di GitHub →
Kontak
Punya proses kerja yang masih ribet?
Ceritakan saja masalahnya, entah rekap manual, data yang tercecer, atau laporan yang sulit dipercaya. Saya bantu mengubahnya menjadi sistem yang rapi.